Det er ubehageligt at opdage, at hjemmesiden er hacket – men med en fast rækkefølge kan du som regel få den ren igen på en time eller to. Det vigtigste er først at låse indtrængeren ude og derefter fjerne den skadelige kode.
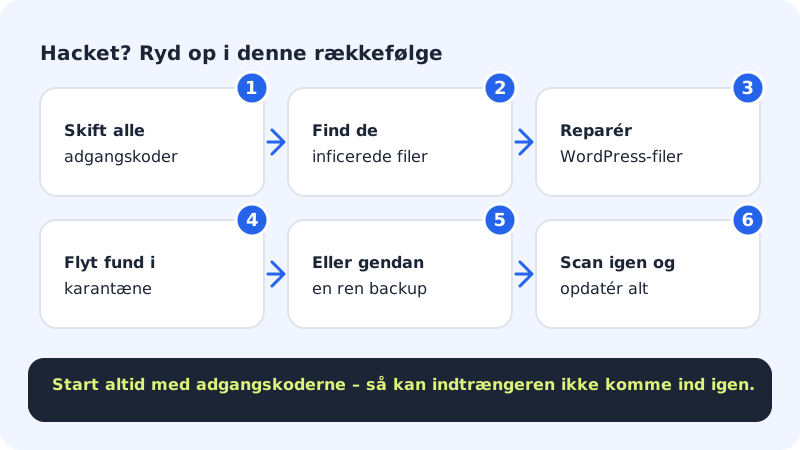
Ryd op i seks trin
Trin 1: Skift alle adgangskoder
Start her, så en indtrænger ikke bare kan komme ind igen:
- SSH/SFTP: Gå til Webhotel → SSH/SFTP. Er SSH slået til, så tryk på Ny adgangskode i kortet SSH. Den nye adgangskode vises kun én gang.
- Databaser: Gå til Webhotel → Databaser, og tryk på Nyt kodeord ved databasen. Det nye kodeord vises kun én gang. Bruger du WordPress, skal det også skrives ind i
wp-config.php, ellers kan siden ikke forbinde til databasen. - WordPress: Skift adgangskoden for alle administratorer, og slet brugere, du ikke kender.
- Kontrolpanelet: Skift din egen adgangskode under Indstillinger → Login og sikkerhed, og slå to-faktor-login til.
Trin 2: Find de inficerede filer
Gå til Sikkerhed → Sikkerhed, og se kortet Seneste scanninger. Kør en ny scanning med Scan nu under Sikkerhed → Malware-scan, hvis den seneste er gammel.
Trin 3: Reparér WordPress-filerne
Har du WordPress, så åbn WordPress → Oversigt i venstremenuen, og vælg hjemmesiden. Ser du kortet Sikre opdateringer med afsnittet Tjek af WordPress-filer, så tryk på Tjek filer. Vi sammenligner dine WordPress- og plugin-filer med de officielle. Afviger nogle, kan du trykke på Reparér – så lægger vi rene kopier af samme version på plads. Dine uploads, temaer og indstillinger røres ikke.
Trin 4: Flyt fund i karantæne
I samme område finder du kortet Karantæne med fund fra seneste scanning. Tryk på Flyt i karantæne ved en fil. Den kan så hverken vises eller køres, men du kan altid trykke på Sæt tilbage, hvis det var en fejl.
Trin 5: Eller gendan en ren backup
Er der mange fund, er det ofte hurtigere at gendanne hele hjemmesiden og databasen fra en backup fra før infektionen. Vælg en dato, der ligger før de ændrede filer. Se Gendan dit webhotel eller din database fra en backup.
Trin 6: Scan igen, og luk hullet
Kør Scan nu igen, og tjek at resultatet er Ren. Opdatér derefter WordPress, temaer og plugins, og slet plugins og temaer, du ikke bruger. Ellers kan angriberen komme ind ad samme vej igen.
Ofte stillede spørgsmål
Hvordan kom hackerne ind?
Oftest gennem et forældet plugin eller tema, et genbrugt kodeord eller en administratorbruger uden to-faktor-login. Hold alt opdateret, og brug unikke kodeord.
Skal jeg gendanne filer og database fra samme dag?
Ja, når det er WordPress. Filerne og databasen hænger sammen, så gendan begge fra samme dato for at undgå fejl.
Mine besøgende får en advarsel fra Google om, at siden er farlig. Hvad gør jeg?
Ryd først op som beskrevet ovenfor. Bed derefter om en ny gennemgang i Googles værktøjer til webstedsejere. Advarslen forsvinder typisk inden for få dage, når siden er ren.