De fleste har ikke brug for noget af dette – Sitewigs navneservere klarer DNS for dig. Men driver du dine egne navneservere eller vil have ekstra sikkerhed, finder du værktøjerne under Domæner i venstremenuen. Vælg først domænet øverst i menuen.
Sekundær DNS
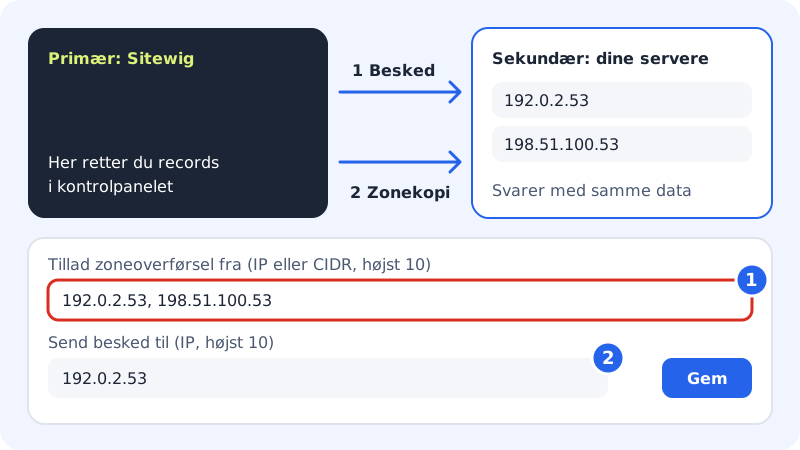
Med sekundær DNS bliver Sitewig ved med at være primær: du retter records i kontrolpanelet som normalt, og dine egne navneservere henter en kopi af zonen og svarer med de samme data.
Trin 1: Åbn Sekundær DNS
Gå til Domæner → Sekundær DNS. Øverst står Primær navneserver og Vores navneservere, som du skal bruge, når du sætter dine servere op. Brug kopiknappen ved hver.
Trin 2: Tillad zoneoverførsel
Skriv dine servers IP-adresser i Tillad zoneoverførsel fra (IP eller CIDR, højst 10). Adskil med komma eller linjeskift.
Trin 3: Vælg, hvem der får besked
Skriv i Send besked til (IP, højst 10) de servere, der skal have besked (notify), når zonen ændres – så henter de straks den nye version.
Trin 4: Gem
Tryk Gem. Teksten Ændringen er på vej ud til navneserverne vises, indtil den er gennemført.
DNSSEC
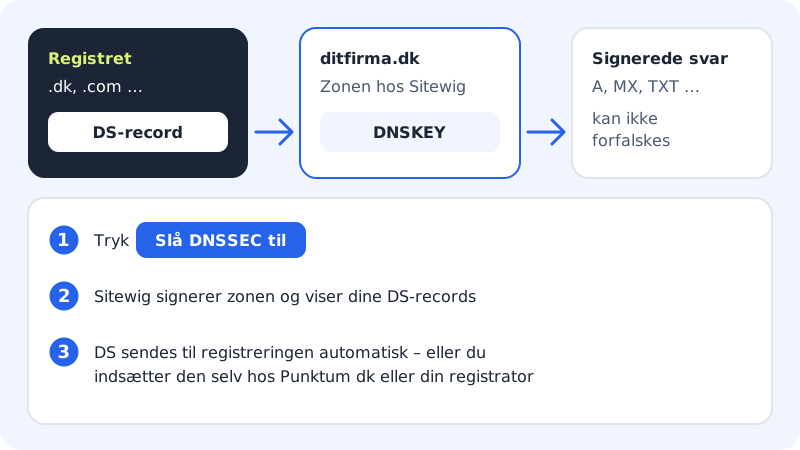
DNSSEC signerer domænets DNS-svar, så ingen undervejs kan forfalske dem. Det kræver to ting: at zonen signeres, og at registret for endelsen kender din nøgle via en DS-record.
Trin 1: Åbn DNSSEC
Gå til Domæner → DNSSEC.
Trin 2: Slå DNSSEC til
Tryk Slå DNSSEC til. Status skifter fra Slået fra til Slås til og derefter Aktiv. Afsnittene DS-records og Nøgler (DNSKEY) viser værdierne med kopiknapper, når signeringen er klar.
Trin 3: Få DS-recorden til registret
Er domænet registreret hos Sitewig, sender vi selv DS-recorden – du ser datoen under Sendt til registreringen. Ellers viser siden Du skal selv indsætte DS-records:
- .dk-domæner: DS-records for .dk-domæner skal indsættes hos Punktum dk (selvbetjeningen med MitID).
- Domæner registreret et andet sted: indsæt DS-recorden hos din registrator.
Indtil det er gjort, står status som Afventer DS hos registrator.
Egne navneservere (fx Cloudflare)
Vil du have hele domænets DNS hos en anden udbyder, skal domænets navneservere skiftes til deres. Et kort til det – Navneservere med valget Brug egne navneservere – er under udrulning og endnu ikke slået til for alle. Indtil da:
- Er domænet registreret hos Sitewig, så kontakt support, hvis du skal bruge andre navneservere.
- Er domænet registreret et andet sted, skifter du navneserverne hos den registrator.
Vil du kun have ét subdomæne hos en anden udbyder, behøver du ikke flytte hele domænet – brug NS-records, se Avancerede records.
Ofte stillede spørgsmål
Kan jeg bruge sekundær DNS og DNSSEC samtidig?
Ja. Dine sekundære servere henter de signerede records sammen med resten af zonen.
Hvorfor står DNSSEC som Afventer DS hos registrator?
Zonen er signeret, men registret kender endnu ikke DS-recorden. Indsæt den hos Punktum dk eller din registrator som beskrevet ovenfor.
Hvorfor viser siden Du har ingen domæner endnu?
Funktionerne gælder kun domæner, der er tilknyttet Sitewig. Vælg domænet øverst i menuen, eller tilknyt det først – se Skift navneservere til Sitewig.