De flesta behöver inget av detta. Sitewigs namnservrar sköter DNS åt dig. Men driver du egna namnservrar eller vill ha extra säkerhet hittar du verktygen under Domäner i vänstermenyn. Välj först domänen överst i menyn.
Sekundär DNS
Med sekundär DNS är Sitewig fortfarande primär: du ändrar poster i kontrollpanelen som vanligt, och dina egna namnservrar hämtar en kopia av zonen och svarar med samma data.
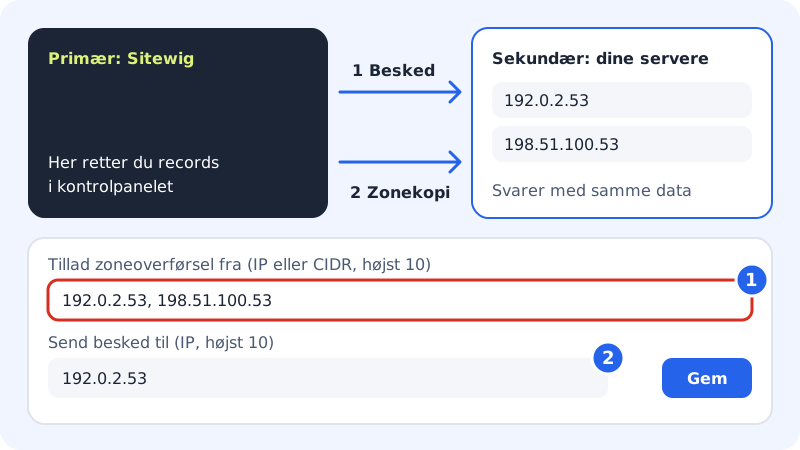
Steg 1: Öppna Sekundär DNS
Gå till Domäner → Sekundär DNS. Överst står Primär namnserver och Våra namnservrar, som du behöver när du ställer in dina servrar. Använd kopieringsknappen vid varje.
Steg 2: Tillåt zonöverföring
Skriv dina servrars IP-adresser i Tillåt zonöverföring från (IP eller CIDR, max 10). Separera med kommatecken eller radbrytning.
Steg 3: Välj vem som får besked
Skriv i Meddela (IP, max 10) de servrar som ska få besked (notify) när zonen ändras, så hämtar de den nya versionen direkt.
Steg 4: Spara
Tryck på Spara. Texten Ändringen är på väg ut till namnservrarna visas tills den är genomförd.
DNSSEC
DNSSEC signerar domänens DNS-svar, så att ingen på vägen kan förfalska dem. Det kräver två saker: att zonen signeras och att registret för ändelsen känner till din nyckel via en DS-post.
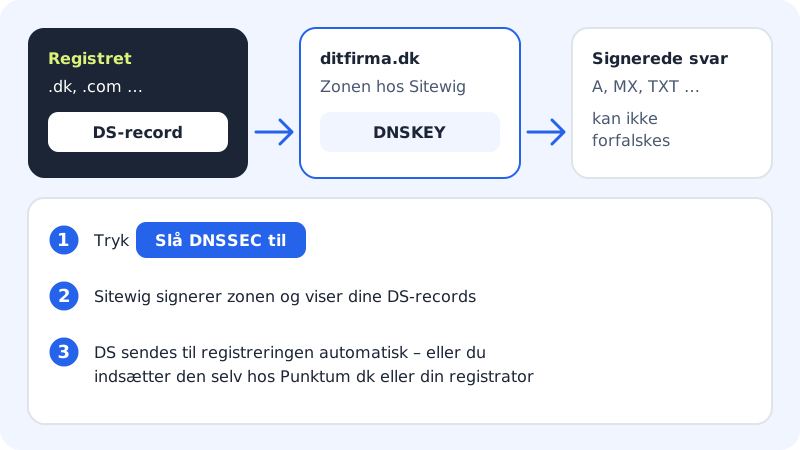
Steg 1: Öppna DNSSEC
Gå till Domäner → DNSSEC.
Steg 2: Slå på DNSSEC
Tryck på Slå på DNSSEC. Statusen går från Avstängt till Slås på och sedan Aktiv. Avsnitten DS-poster och Nycklar (DNSKEY) visar värdena med kopieringsknappar när signeringen är klar.
Steg 3: Få DS-posten till registret
Är domänen registrerad hos Sitewig skickar vi själva DS-posten: du ser datumet under Skickat till registret. Annars visar sidan Du behöver lägga in DS-posterna själv:
- .dk-domäner: DS-poster för .dk-domäner läggs in hos Punktum dk (självbetjäningen med MitID).
- Domäner registrerade någon annanstans: lägg in DS-posten hos din registrar.
Tills det är gjort står statusen som Väntar på DS hos registrar.
Egna namnservrar (t.ex. Cloudflare)
Vill du ha hela domänens DNS hos en annan leverantör måste domänens namnservrar bytas till deras. Det gör du på kortet Namnservrar med valet Använd egna namnservrar. Kan du inte använda kortet:
- Är domänen registrerad hos Sitewig, kontakta supporten om du behöver andra namnservrar.
- Är domänen registrerad någon annanstans byter du namnservrarna hos den registraren.
Vill du bara ha en underdomän hos en annan leverantör behöver du inte flytta hela domänen: använd NS-poster, läs Avancerade poster.
Vanliga frågor
Kan jag använda sekundär DNS och DNSSEC samtidigt?
Ja. Dina sekundära servrar hämtar de signerade posterna tillsammans med resten av zonen.
Varför står DNSSEC som Väntar på DS hos registrar?
Zonen är signerad, men registret känner ännu inte till DS-posten. Lägg in den hos Punktum dk eller din registrar enligt beskrivningen ovan.
Varför visar sidan Du har inga domäner ännu?
Funktionerna gäller bara domäner som är kopplade till Sitewig. Välj domänen överst i menyn, eller koppla den först, läs Byt namnservrar till Sitewig.