Viser nettsiden din 403 Forbidden eller 404 Not Found, skyldes det nesten alltid en av fire ting: forsiden ligger feil, filnavnet stemmer ikke, filrettighetene er for strenge, eller domenet er ikke koblet til nettsiden du har lastet opp til.
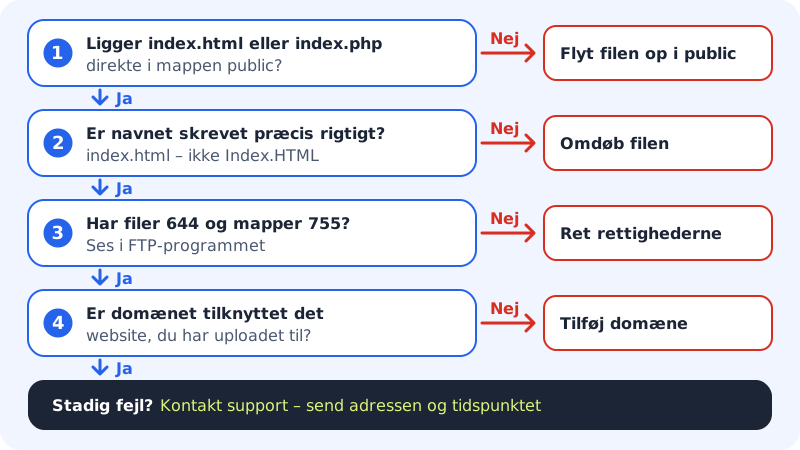
Finn feilen trinn for trinn
Trinn 1: Sjekk forsiden
index.php,index.htmlellerindex.htmmå ligge direkte isites/<navn>/public. Ligger den i en undermappe, vises en feil på forsiden. Se mappestrukturen.Trinn 2: Sjekk filnavnet
Webserveren skiller mellom store og små bokstaver.
Index.HTMLogindex.htmler to forskjellige filer, og lenker tilBilder/logo.pngfungerer ikke hvis mappen heterbilder.Trinn 3: Sjekk filrettighetene
Høyreklikk på filen i FTP-programmet og velg for eksempel File permissions (i FileZilla). Bruk
644til filer og755til mapper. Står en fil på600, kan ikke webserveren lese den, og siden viser 403.Trinn 4: Sjekk domenet
Gå til WordPress → Oversikt og åpne nettsiden. Under Domener skal domenet ditt stå. Mangler det, klikker du Legg til domene.
Anbefalte filrettigheter
- Filer (html, php, css, bilder)
644- Mapper
755- Konfigurasjonsfiler med passord, for eksempel wp-config.php
640eller600
PHP kjører som din egen bruker, så PHP-filer med 600 fungerer fortsatt. Bilder, CSS og andre filer som webserveren sender direkte til den besøkende, må kunne leses av alle (644).
Skjulte filer og .htaccess
Filer og mapper hvis navn starter med et punktum, er skjulte. Webserveren viser dem aldri for besøkende: En adresse som dittfirma.no/.env gir alltid 404. Det beskytter for eksempel .env, .git og konfigurasjonsfiler.
Dette kan du gjøre i stedet:
- Pene adresser (permalenker) i WordPress og andre PHP-systemer fungerer automatisk. Alle adresser som ikke er en fil eller mappe, sendes til
index.php. - Hele domenet skal sende videre til en annen adresse: bruk videresending av domenet.
- Enkeltsider skal omdirigeres på en PHP-side: lag omdirigeringen i PHP-koden eller med en utvidelse, for eksempel en redirect-utvidelse i WordPress.
- Trenger du spesielle regler: kontakt oss og fortell hva du vil oppnå.
Kan jeg se skjulte filer i FTP-programmet mitt?
Ja. I FileZilla velger du Server → Force showing hidden files. I Cyberduck og WinSCP finnes en lignende innstilling under visning. Filene er der fortsatt, selv om de ikke kan åpnes i en nettleser.
Finn feilen i loggen
Viser en PHP-side en hvit side eller feilen 500, står årsaken som regel i loggen. Åpne mappen logs i hjemmemappen din med FTP-programmet eller Filbehandling:
logs/php/error.log: feil fra PHP.logs/<nettside>.error.log: feil fra webserveren, for eksempelmain.error.log.
Finner du ikke årsaken, kontakter du oss og sender adressen til siden, feilen og tidspunktet da den skjedde.