Visar din hemsida 403 Forbidden eller 404 Not Found beror det nästan alltid på en av fyra saker: startsidan ligger fel, filnamnet stämmer inte, filrättigheterna är för strikta eller domänen är inte kopplad till den hemsida du har laddat upp till.
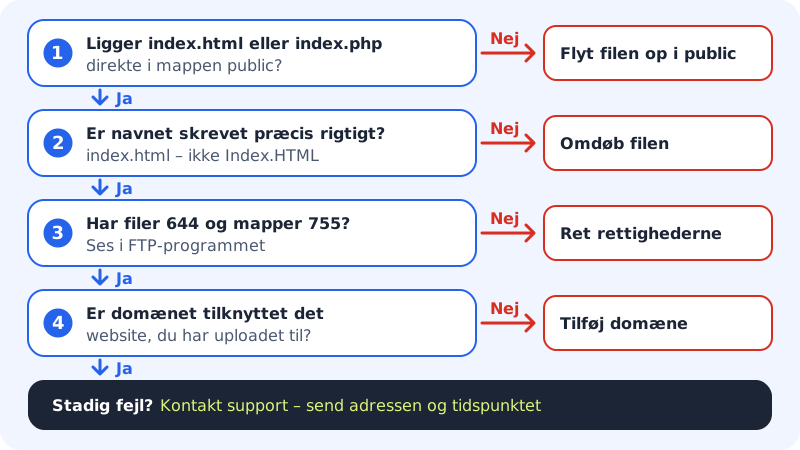
Hitta felet steg för steg
Steg 1: Kontrollera startsidan
index.php,index.htmlellerindex.htmska ligga direkt isites/<namn>/public. Ligger den i en undermapp visas ett fel på startsidan. Se mappstrukturen.Steg 2: Kontrollera filnamnet
Webbservern skiljer mellan stora och små bokstäver.
Index.HTMLochindex.htmlär två olika filer, och länkar tillBilder/logo.pngfungerar inte om mappen heterbilder.Steg 3: Kontrollera filrättigheterna
Högerklicka på filen i ditt FTP-program och välj till exempel File permissions (i FileZilla). Använd
644för filer och755för mappar. Står en fil på600kan webbservern inte läsa den och sidan visar 403.Steg 4: Kontrollera domänen
Gå till WordPress → Översikt och öppna hemsidan. Under Domäner ska din domän stå. Saknas den, klicka på Lägg till domän.
Rekommenderade filrättigheter
- Filer (html, php, css, bilder)
644- Mappar
755- Konfigurationsfiler med lösenord, till exempel wp-config.php
640eller600
PHP körs som din egen användare, så PHP-filer med 600 fungerar fortfarande. Bilder, CSS och andra filer som webbservern skickar direkt till besökaren måste vara läsbara för alla (644).
Dolda filer och .htaccess
Filer och mappar vars namn börjar med en punkt är dolda. Webbservern visar dem aldrig för besökare: en adress som dittforetag.se/.env ger alltid 404. Det skyddar till exempel .env, .git och konfigurationsfiler.
Det här kan du göra i stället:
- Snygga adresser (permalänkar) i WordPress och andra PHP-system fungerar automatiskt. Alla adresser som inte är en fil eller mapp skickas till
index.php. - Hela domänen ska vidare till en annan adress: använd vidarebefordran av domänen.
- Enstaka sidor ska omdirigeras på en PHP-sida: gör omdirigeringen i PHP-koden eller med ett tillägg, till exempel ett omdirigeringstillägg i WordPress.
- Behöver du särskilda regler: kontakta oss och berätta vad du vill uppnå.
Kan jag se dolda filer i mitt FTP-program?
Ja. I FileZilla väljer du Server → Force showing hidden files. I Cyberduck och WinSCP finns en liknande inställning under visning. Filerna finns kvar även om de inte kan öppnas i en webbläsare.
Hitta felet i loggen
Visar en PHP-sida en vit sida eller felet 500 står orsaken oftast i loggen. Öppna mappen logs i din hemmapp med ditt FTP-program eller Filhantering:
logs/php/error.log: fel från PHP.logs/<hemsida>.error.log: fel från webbservern, till exempelmain.error.log.
Hittar du inte orsaken, kontakta oss och skicka sidans adress, felet och tidpunkten då det inträffade.