Die meisten brauchen nur A-, CNAME-, MX- und TXT-Einträge. Diese Anleitung ist für dich, wenn du einen Dienst einrichten musst, der mehr verlangt. Alle Typen legst du mit Eintrag hinzufügen im Abschnitt DNS auf der Domainseite an, siehe DNS-Einträge hinzufügen, bearbeiten und löschen.
SRV: Programmen sagen, wo ein Dienst läuft
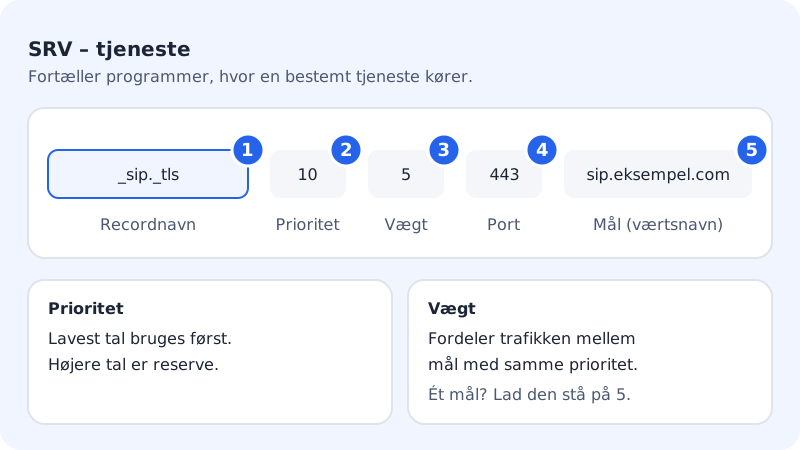
SRV-Einträge nutzen z. B. IP-Telefonie (SIP), Chat und Microsoft Teams/Skype for Business, um den richtigen Server und Port zu finden.
Schritt 1: Den Typ SRV wählen
Tippe auf Eintrag hinzufügen und wähle als Typ SRV – Dienst.
Schritt 2: Den Namen als _dienst._protokoll eingeben
Der Eintragsname muss die Form
_dienst._protokollhaben, z. B._sip._tlsoder_sipfederationtls._tcp. Das Protokoll ist_tcp,_udpoder_tls.Schritt 3: Priorität, Gewicht, Port und Ziel ausfüllen
Priorität ist standardmäßig 10 und Gewicht 5. Trage den Port und den Hostnamen bei Ziel (Hostname) ein – alles aus der Anleitung des Dienstes.
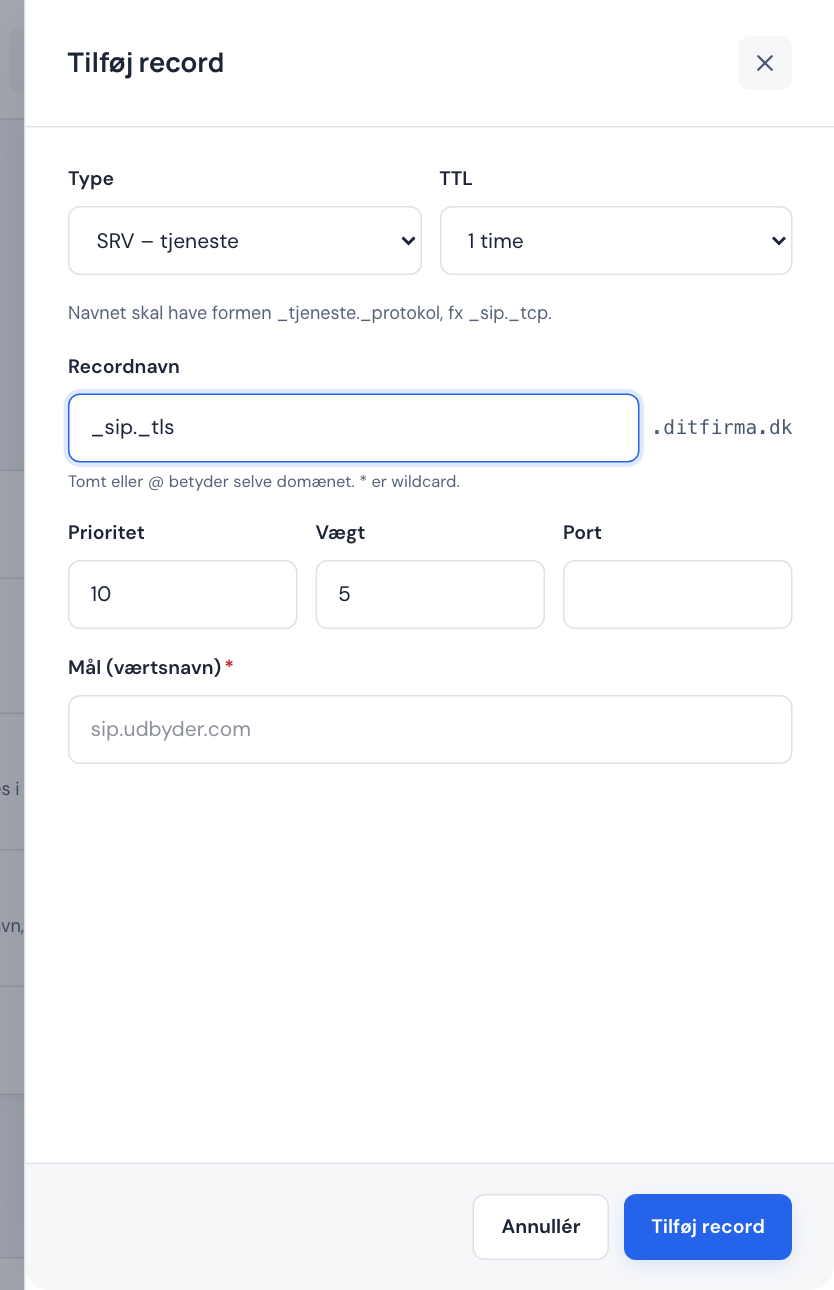
SRV-Eintrag im Panel Eintrag hinzufügen Schritt 4: Speichern
Tippe auf Eintrag hinzufügen.
Beispiel: SRV für einen SIP-Dienst
- Eintragsname
_sip._tls- Priorität
100- Gewicht
1- Port
443- Ziel (Hostname)
sip.beispiel.com
CAA: Wer darf SSL-Zertifikate ausstellen?
Ein CAA-Eintrag beschränkt, welche Zertifikatsaussteller (CAs) SSL-Zertifikate für deine Domain erstellen dürfen.
- Website bei Sitewig: Sitewig legt die CAA-Einträge selbst an, sodass nur Let's Encrypt Zertifikate ausstellen darf und niemand Wildcard-Zertifikate ausstellen darf.
- Website auf eigenem Server oder bei einem anderen Dienst (Eigener Server unter Ziel ändern): Sitewig entfernt seinen CAA-Eintrag, damit dein Server oder Dienst den Aussteller frei wählen kann.
Willst du selbst einen CAA-Eintrag hinzufügen, wähle CAA – Zertifikatsaussteller und fülle Tag und Flag aus:
| Feld | Auswahl |
|---|---|
| Tag | issue (normale Zertifikate), issuewild (Wildcard) oder iodef (wohin Verstöße gemeldet werden) |
| Flag | 0 (normal) oder 128 (kritisch) |
| Aussteller / Wert | Z. B. letsencrypt.org, ohne Anführungszeichen. Bei iodef eine mailto:- oder https://-Adresse |
NS: eine Subdomain delegieren
Mit NS-Einträgen kannst du einen anderen Anbieter das DNS für eine Subdomain verwalten lassen, z. B. dev.deinefirma.de, während der Rest der Domain bei Sitewig bleibt.
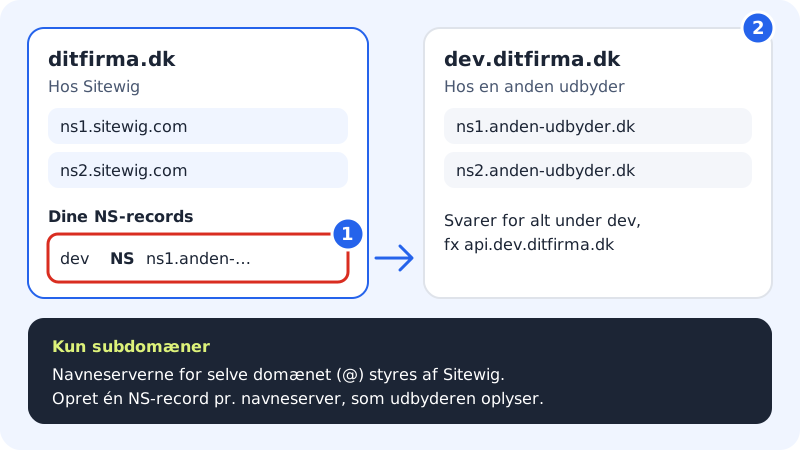
- Tippe auf Eintrag hinzufügen und wähle NS – Subdomain delegieren.
- Trage die Subdomain bei Eintragsname ein, z. B.
dev, und den ersten Nameserver bei Nameserver. - Tippe auf Eintrag hinzufügen und wiederhole das für jeden Nameserver, den dir der Anbieter genannt hat.
Das Panel zeigt eine Warnung, wenn du NS wählst: Prüfe die Werte. NS kann nicht auf der Domain selbst verwendet werden: Die Nameserver der Domain selbst verwaltet Sitewig. Gib eine Subdomain an. Willst du das gesamte DNS der Domain umziehen, siehe Sekundäres DNS, DNSSEC und eigene Nameserver.
DS, TLSA und SSHFP (für Technikinteressierte)
| Typ | Verwendung | Format |
|---|---|---|
| DS | DNSSEC für eine Subdomain, die du delegiert hast | keytag algorithmus 2|4 hex, nicht auf @ (nutze die DNSSEC-Seite) |
| TLSA | DANE: bindet ein Zertifikat an einen Dienst | Name wie _25._tcp.mail, Wert usage selector matching hex |
| SSHFP | Fingerabdrücke von SSH-Schlüsseln | algorithmus 1|2 hex |
Häufige Fragen
Warum bekomme ich die Fehlermeldung „Der Name muss die Form _dienst._protokoll haben“?
Der SRV-Name muss mit einem Unterstrich beginnen und das Protokoll enthalten, z. B. _sip._tcp. Schreib die Domain nicht dazu.
Kann ich statt NS einen CNAME für eine Subdomain anlegen?
Das sind zwei verschiedene Dinge. Ein CNAME macht einen einzelnen Namen zum Alias. NS überträgt einem anderen Anbieter die Verantwortung für die gesamte Subdomain und alles darunter.